

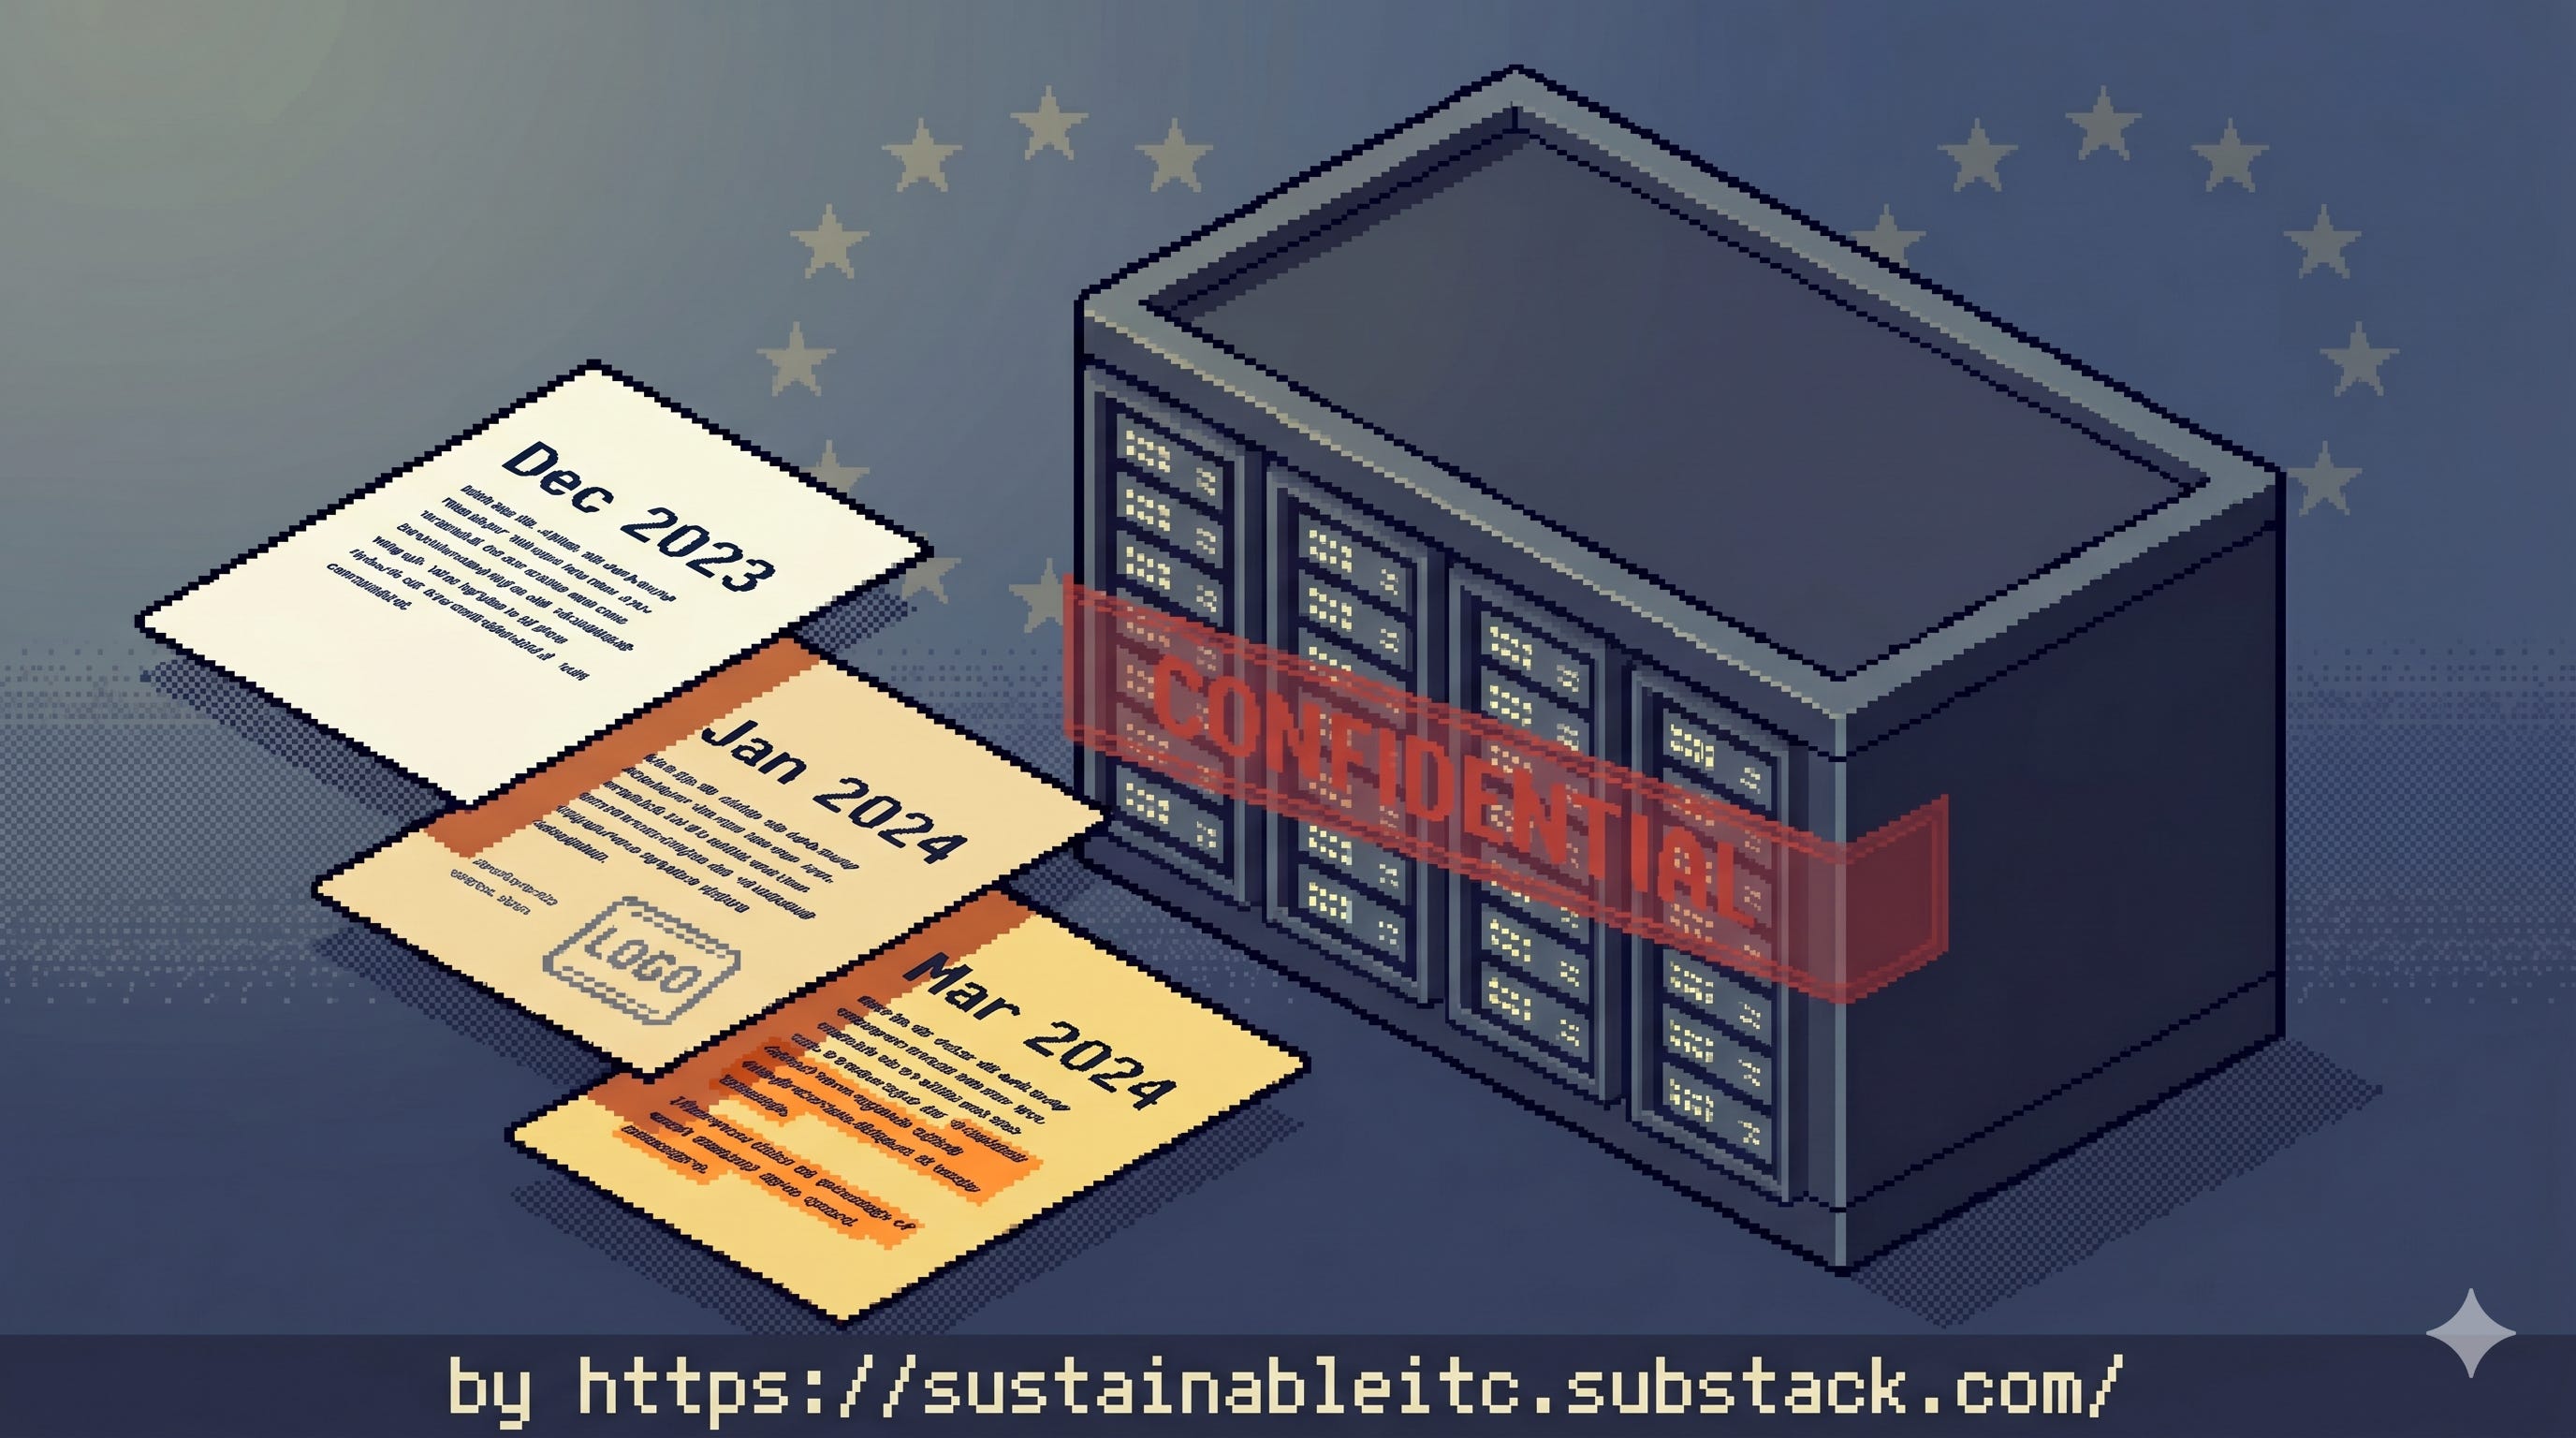
Tre righe di testo bastano a ricostruire il fatto. La prima bozza del Regolamento Delegato sui datacenter, circolata dalla Commissione europea l’11 dicembre 2023, indica che i dati raccolti sui datacenter europei dovranno essere “published in aggregated form”. Nessuna menzione della riservatezza. A metà gennaio 2024 Microsoft e DigitalEurope inviano osservazioni alla consultazione pubblica con un articolo identico: tutte le informazioni sui singoli datacenter devono essere classificate come confidenziali per la tutela degli interessi commerciali, anche rispetto alle richieste di accesso agli atti. Il testo finale pubblicato il 14 marzo 2024 incorpora la proposta industriale quasi parola per parola. L’Articolo 5 oggi recita: “the Commission and Member States concerned [shall] keep confidential all information and key performance indicators for individual data centres”.
Quando si parla di cattura regolatoria nelle istituzioni europee, si intende esattamente questo: la capacità di un attore privato di trasformare il proprio interesse in norma vincolante attraverso un processo consultivo formale, senza che il passaggio sia pubblicamente tracciato. Lo scoop pubblicato il 17 aprile 2026 da Investigate Europe, con i giornalisti Nico Schmidt ed Ella Joyner, e ripreso da Le Monde, The Guardian, El País, Die Zeit e Tech Policy Press, fornisce la prova testuale di un’operazione che fino a oggi era solo un’ipotesi documentata da analisti. La Commissione, interpellata dall’AFP, ha respinto l’accusa di “ad verbatim copy-pasting”: “Abbiamo ricevuto molti commenti durante la consultazione, abbiamo analizzato il feedback e adottato un testo che lo riflette, come da prassi”.
La presunzione invertita rispetto ad Aarhus
La Convenzione di Aarhus, firmata nel 1998 ed entrata in vigore nel 2001, è il riferimento internazionale per l’accesso pubblico alle informazioni ambientali. L’Unione Europea ne è parte e l’ha incorporata nel proprio ordinamento con il Regolamento 1367/2006, modificato nel 2021 per estendere i diritti di revisione interna anche a individui e organizzazioni oltre le ONG ambientali. L’architettura giuridica costruita su Aarhus stabilisce una presunzione di apertura: le informazioni ambientali sono accessibili come regola; le eccezioni di riservatezza esistono, ma vanno interpretate in modo restrittivo e caso per caso, mai come categoria generale. La logica è quella che la dottrina anglosassone chiama “governance-by-disclosure”: la trasparenza non è un favore concesso al cittadino ma il presupposto stesso della responsabilità democratica sulle decisioni che incidono sull’ambiente.
L’Articolo 5 del Regolamento Delegato sui datacenter capovolge questa logica. Stabilisce una presunzione generale di riservatezza per tutti i KPI dei singoli impianti, qualificandoli automaticamente come “confidential information affecting the commercial interests of operators and owners”. Non c’è valutazione caso per caso, non c’è bilanciamento con l’interesse pubblico, non c’è procedura di revisione: la classificazione è preventiva e totale. Investigate Europe ha intervistato dieci giuristi specializzati nel diritto ambientale europeo. Jerzy Jendrośka, professore all’Università di Opole e per diciannove anni membro dell’organo di supervisione della Convenzione di Aarhus, indica che in vent’anni non ricorda un caso comparabile e che la formulazione “clearly seems not to be in line with the convention” non è in linea con la Convenzione di Aarhus. Luc Lavrysen, ex presidente della Corte costituzionale belga e professore emerito di diritto ambientale all’Università di Ghent, considera la clausola “clearly in violation” delle regole di trasparenza dell’UE e della Convenzione. Kristina Irion, dell’Università di Amsterdam, riscontra che la “sweeping presumption of confidentiality” privilegia indebitamente gli interessi corporate: ciò che merita protezione come informazione sensibile commerciale dovrebbe essere determinato caso per caso.
Una mail inviata all’inizio del 2025 da un alto funzionario della Commissione alle autorità nazionali, resa pubblica dai giornalisti, rafforza la portata operativa del meccanismo: gli stati membri sono “obbligati a mantenere confidenziali tutte le informazioni e gli indicatori chiave di performance per i singoli datacenter”. L’effetto pratico è che oggi solo dati nazionali aggregati sono pubblicati nella dashboard ufficiale dell’UE, mentre le informazioni sui singoli impianti restano fuori dalla portata delle comunità coinvolte, dei ricercatori, dei giornalisti e dei cittadini.
Il pattern della cattura, oltre il caso singolo
Ridurre l’inchiesta al “caso Microsoft” significa perderne la dimensione strutturale. Microsoft è la stessa azienda che ha cofondato la Green Software Foundation e sostiene pubblicamente il progetto Real Time Cloud per le metriche di carbonio in tempo reale dei provider cloud. Come ho analizzato in #59 sull’opacità dei dati carbon dei cloud provider, a seguito del cambio di responsabilità interno, l’azienda ha drasticamente ridotto la condivisione delle informazioni regionali, smettendo di alimentare il dataset standardizzato di un progetto che essa stessa sostiene nei consorzi volontari. Il pattern che emerge è coerente: trasparenza performativa nelle iniziative volontarie a marchio di sostenibilità, lobbying per l’opacità nei mandati pubblici vincolanti. La proposta inviata sul Regolamento Delegato chiude questo cerchio con una prova testuale.
DigitalEurope, lobby a cui aderiscono Amazon, Google, Meta e Microsoft, ha presentato una proposta sostanzialmente identica. Bram Vranken del Corporate Europe Observatory, che monitora da anni l’attività di lobby a Bruxelles e che in #78 del Digital Omnibus avevo già citato per il dato dei 151 milioni annui spesi dall’industria digitale in lobbying UE, sintetizza così: “Il fatto che la Commissione abbia copia-incollato un emendamento di Microsoft è scioccante. Chi rappresenta davvero la Commissione: Big Tech o l’interesse pubblico?”.
La risposta di Microsoft alla richiesta di commento merita attenzione per la sua struttura retorica: l’azienda dichiara di “supportare maggiore trasparenza sui datacenter” perché “la disclosure di sostenibilità può aiutare a guidare migliori risultati e costruire fiducia pubblica”, aggiungendo di adottare “ulteriori passi per aumentare l’apertura, proteggendo al tempo stesso le informazioni commerciali confidenziali”. È la formula che rende compatibili l’impegno pubblico per la trasparenza e l’azione concreta per restringerla: la trasparenza resta un principio dichiarato, mentre la sua perimetrazione operativa è definita direttamente dall’industria.
Il gap democratico come accumulo di rischio
Il sondaggio Beyond Fossil Fuels su quattordici paesi europei, che ho analizzato in #71 sui cittadini europei e i datacenter, aveva documentato un consenso che sfiora l’unanimità su quattro indicatori specifici: l’85% dei cittadini europei vuole che i datacenter divulghino i loro impatti ambientali, l’83% i consumi energetici totali, l’83% le fonti di energia utilizzate, il 78% vuole sapere quali aziende tecnologiche affittano quali strutture e per quali servizi. Il Regolamento Delegato sostanzialmente nega tutte e quattro queste richieste a livello di singolo impianto, classificandole preventivamente come informazioni commercialmente sensibili.
Il punto non è solo che il regolamento ignora il consenso popolare: è che lo ignora in modo strutturale, costruendo un’architettura giuridica che impedisce sistematicamente l’accountability. Senza dati a livello di singolo impianto, nessuna comunità locale può valutare l’impatto reale di un datacenter sul proprio territorio; nessun ricercatore indipendente può verificare le dichiarazioni aggregate dei provider; nessun giornalista può avviare un’inchiesta. Alex de Vries-Gao, ricercatore alla VU Amsterdam che ha pubblicato studi quantitativi sull’impronta ambientale dell’AI, riassume così la propria esperienza: “L’informazione pubblica è estremamente limitata. Tipicamente devi piegarti in quattro per ottenere qualsiasi numero”.
L’opacità non è neutrale rispetto al rischio politico, lo accumula. In #81 ho analizzato come negli Stati Uniti il conflitto MAGA-datacenter abbia già attraversato lo spettro politico, unendo l’elettorato rurale repubblicano e progressisti democratici contro un modello di sviluppo infrastrutturale che scarica costi ambientali ed energetici sui territori, senza consultazione né compensazione adeguata. In Italia almeno quattordici grandi progetti hyperscale sono stati approvati per oltre 2,5 miliardi di euro, e le prime proteste territoriali in Lombardia segnalano che la finestra di consenso istituzionale potrebbe restringersi rapidamente. Quando ciò accadrà su scala europea, la presunzione di riservatezza sancita dall’Articolo 5 garantirà che le comunità coinvolte non disporranno degli strumenti informativi necessari per organizzare un dibattito pubblico fondato sui dati. È il classico effetto di secondo ordine di una norma scritta sotto l’influenza diretta degli operatori: nel breve termine protegge gli interessi industriali, nel medio termine erode la legittimità del processo che dovrebbe garantirli.
C’è un dato della stessa Commissione che accentua il paradosso. Solo il 36% dei datacenter eligibili (circa 770 strutture) ha effettivamente riportato i propri dati nel database UE, e di questi solo l’80% è considerato “accurate and reliable” dalla Commissione stessa. La giustificazione interna riportata dalle fonti di Investigate Europe è che rendere pubblici i dati per singolo datacenter potrebbe spingere gli operatori a smettere di riportare nonostante l’obbligo. La logica esposta è singolare: si protegge l’industria dalla trasparenza per evitare che smetta di rispettare un obbligo giuridico.

Diagnosi del processo, non del singolo regolamento
L’episodio diventa diagnostico solo se viene letto all’interno della traiettoria normativa europea degli ultimi diciotto mesi, non come un incidente isolato. Tre dinamiche convergenti producono sistematicamente l’esito documentato.
La prima è procedurale. La Commissione ricorre con frequenza crescente alla procedura accelerata Omnibus, che elude valutazioni d’impatto complete e consultazioni estese. Sul Digital Omnibus presentato il 19 novembre 2025, alcuni uffici interni hanno avuto solo 5 giorni lavorativi per commentare 180 pagine di bozze. Sull’Omnibus su CSRD e CSDDD, la revisione ha ridotto il perimetro della due diligence ai soli fornitori tier 1 e ha portato la frequenza del monitoraggio da annuale a quinquennale. Ogni singolo aggiustamento è presentato come “tecnico e mirato”, il loro effetto cumulato è una contrazione sostanziale dell’architettura di accountability ambientale costruita nella legislatura 2019-2024.
La seconda è asimmetrica. L’industria digitale spende 151 milioni di euro l’anno per il lobbying UE e i big tech hanno in media più di un meeting al giorno con i funzionari della Commissione. Investigate Europe ha ottenuto, tramite richiesta di accesso, documenti che mostrano come Microsoft a fine ottobre 2025 abbia incontrato la Commissione per sollecitare “capping deadlines” sulle procedure di valutazione di impatto ambientale per progetti infrastrutturali, molti dei quali datacenter. La proposta avanzata a dicembre 2025 prevede tetti di 90 giorni per la consultazione delle comunità. Il modello esplicitamente citato è quello della regione spagnola di Aragón, dove Amazon ha investito 33 miliardi di euro in infrastruttura cloud e AI e dove gli attivisti locali denunciano che le procedure semplificate consentono agli operatori di “rezone land, avoid taxes and deadlines, with little public participation”.
La terza è strutturale. La Commissione ha aperto la consultazione del Digital Fitness Check lo stesso giorno in cui ha presentato il Digital Omnibus, il 19 novembre 2025. La consultazione si è chiusa l’11 marzo 2026 e l’adozione delle conclusioni è prevista per il primo trimestre del 2027. Si tratta di uno “stress test” dell’intero Digital Rulebook europeo: GDPR, DSA, DMA, AI Act, Data Act, Direttiva NIS2 e, in prospettiva, anche dell’architettura ambientale basata sull’infrastruttura digitale. Il rapporto Draghi del settembre 2024 ha fornito la cornice politica diagnosticando la “complessità” come freno alla competitività europea, e ogni successivo intervento normativo opera dentro questa cornice.
Il problema diagnostico è che il processo che produce il Fitness Check è lo stesso che ha generato la presunzione di riservatezza prevista dal Regolamento Delegato sui datacenter. Stessa procedura accelerata, stesso accesso privilegiato delle lobby industriali, stessa cornice politica orientata alla “semplificazione”. Se questa logica viene applicata in modo coerente all’intero Digital Rulebook, lo scoop documentato da Investigate Europe smette di essere un’anomalia da correggere e diventa l’anteprima del metodo che regolerà la prossima riforma.
Quale processo legislativo per quale sovranità
La Commissione pianifica di pubblicare punteggi di sostenibilità relativi a alcuni indicatori per ciascun datacenter. È un passo, ma la maggior parte di ciò che gli operatori riportano resterà coperta dalla clausola di riservatezza che l’industria stessa ha contribuito a redigere. La discussione tecnica su quali metriche includere nel punteggio rischia di assorbire l’attenzione, lasciando in vigore l’architettura giuridica che sottrae i dati di base allo scrutinio pubblico.
La vicenda non si risolverà con una rettifica chirurgica dell’Articolo 5. Anche nell’ipotesi di un ricorso giurisdizionale che arrivasse a una pronuncia favorevole sulla violazione della Convenzione di Aarhus, e i tempi della giustizia europea raramente si accordano con i cicli di investimento infrastrutturale, il meccanismo che ha prodotto quella clausola continuerebbe a operare immutato: le procedure accelerate che bypassano valutazioni d’impatto, l’asimmetria di accesso tra lobby industriali e società civile organizzata, la cornice politica che inquadra la trasparenza come costo amministrativo da comprimere, e il Digital Fitness Check pronto a estendere lo stesso metodo all’intero Digital Rulebook. Tutto questo mentre l’Europa investe 176 miliardi in infrastrutture per i datacenter nei prossimi cinque anni e dichiara di voler costruire la propria sovranità digitale.
La domanda che la vicenda lascia aperta non riguarda questo regolamento, bensì la coerenza interna del progetto europeo. Costruire sovranità digitale autorizzando l’industria, che dovrebbe essere regolata, a scrivere direttamente le proprie regole, rivendicare la “governance-by-disclosure” come distintivo europeo nel mondo, mentre si capovolge la presunzione di apertura nel proprio diritto secondario, chiedere ai cittadini europei di sostenere politicamente l’espansione infrastrutturale digitale, tenendo loro nascosti i dati che ne misurano l’impatto sui territori: sono tensioni che il Digital Fitness Check eredita per intero. La risposta che la Commissione fornirà nel 2027 dirà molto di più sulla traiettoria europea rispetto a qualsiasi documento strategico sulla competitività.